Багатьом системним адміністраторам або розробникам доводиться мати справу з VPS. Розгляньмо VestaCP — найпопулярнішу безплатну панель керування сервером і хостингом.
За наявності власного сервера, навіть не віртуального, комерційний shared-хостинг уже не запропонує зручну й звичну, хоч і дорогу CPanel. Доводиться задовольнятися тим, що дешево й сердито. А у випадку з Vesta — ще й безкоштовно, зручно та швидко.
Якщо сервер використовується для продакшну, звісно, чекайте незваних гостей на всіх відкритих портах внутрішніх або заявлених сервісів. Як і на багатьох Linux-серверах, Vesta використовує популярний fail2ban, щоб блокувати ботів, які перебирають паролі, та інші спроби зламу. Лише адміністратор VestaCP має доступ до перегляду списку заблокованих адрес (шукайте в Firewall->List fail2ban).
Там можна побачити щось на зразок:
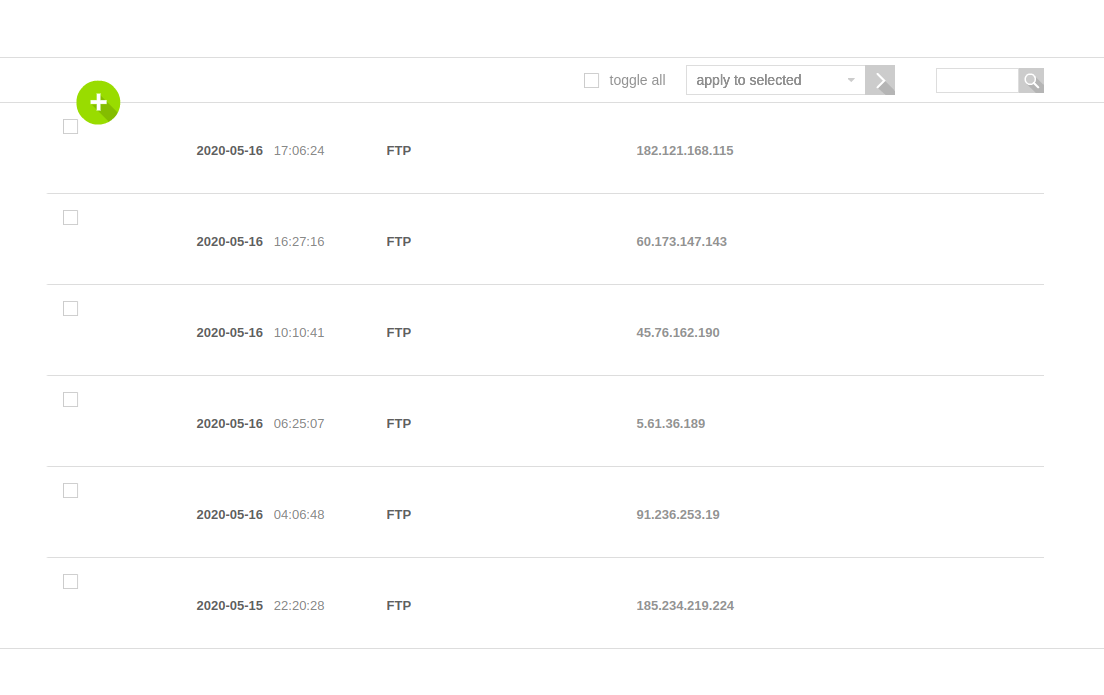
Зрозуміло, сам список невідомих випадкових IP-адрес не принесе великої радості — хіба що усвідомлення, що захист працює. Мені захотілося дослідити географію тих, хто атакує. Звісно, можна копіювати адресу вручну й шукати її на спеціалізованих сервісах whois, але коли адрес багато, це вже не так зручно. Тому я згадав, що є безліч онлайн-сервісів, де адресу можна просто додати до URL й отримати потрібну інформацію. Причому з картою та подробицями щодо конкретної адреси. Виникло запитання: як це зробити тут, у VestaCP?
Після недовгих пошуків знайшов файл за шляхом:
/usr/local/vesta/web/templates/admin/list_firewall_banlist.html
а в ньому — рядок:
<div class="clearfix l-unit__stat-col--left"><b><?=$ip?></b></div>
і відредагував його приблизно так:
<div class="clearfix l-unit__stat-col--left"><b><a href="<?=$ip?>.ip-adress.com"><?=$ip?></a></b></div>
Як ви вже помітили, я просто замінив статичний текст <?=$ip?> звичайним HTML-тегом посилання, з конструкцією на зразок 192.168.23.213.ip-adress.com, де ip-adress.com — один із згаданих вище whois-сервісів, що дають змогу виконувати такі запити через URL.
Звісно, сервіс можна вибрати будь-який, та й посилання варто було б стилізувати. Адже на скриншоті навіть не видно, що на IP-адресу можна натиснути. Але я не розробник VestaCP, а користувач, і особисто мене влаштовує і так.
Зате як цікаво й приємно знати, що сьогодні до тебе в гості заходили Подпорожье із СПБ, Сінгапур, Берлін, два міста з Китаю і навіть Польща 🙂
Сподіваюся, моя нотатка комусь теж стане в пригоді 😉